深度行为审计 全面监管网页浏览与即时通讯软件聊天的实践与边界
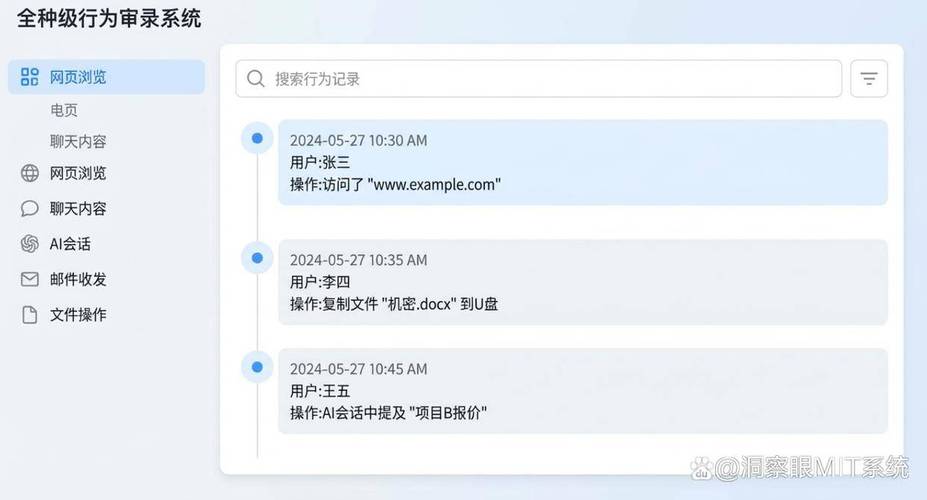
随着企业数字化办公的深入,员工在网页浏览和即时通讯软件上的行为已成为组织效率与信息安全的关键变量。深度行为审计(Deep Behavior Auditing)旨在对这两类高频网络活动进行细致、持续的监控与分析,以实现全面监管。本文从技术实现、合规边界和最佳实践三个维度展开讨论。
一、网页浏览审计:从流量到内容的深度洞察
传统网页审计仅记录URL和访问时间,而深度审计需要实现:
- 全流量解析:通过旁路部署或终端代理,捕获HTTP/HTTPS请求,解密(在合法授权下)并还原页面内容,识别访问的域名、URL路径、页面标题、搜索关键词,甚至网页正文中的敏感信息。
- 行为序列分析:记录用户从搜索、点击、停留、跳转到下载的完整链条,计算访问频率、停留时长、活跃时段,结合用户画像建立正常行为基线,自动标记异常偏离(如突然大量访问招聘网站、竞品网站)。
- 内容风险分类:利用规则引擎和机器学习模型对网页进行非法、色情、赌博、钓鱼、恶意软件、数据泄露风险等分类,实现实时告警与拦截。
- 带宽与效率评估:统计各站点流量占用、非工作相关站点访问占比,为网络资源优化和绩效管理提供数据支撑。
二、即时通讯软件聊天审计:端到端的可控可溯
即时通讯软件(如微信、钉钉、企业微信、飞书、WhatsApp等)是数据外泄的高危通道,审计需覆盖:
- 终端层监听:在员工电脑或移动设备上部署审计客户端,获取聊天软件进程的网络流量、本地数据库(需root/越狱或企业证书)以及剪贴板、文件上传下载等操作,提取文本、图片、文件、语音转写内容。
- 协议还原与机器人监控:对公网即时通讯软件,可通过网关代理还原聊天协议(如微信PC端协议),或在授权下采用屏幕水印+OCR识别、键盘记录等辅助手段。企业自建IM则可在服务端直接审计。
- 敏感内容检测:内置敏感词库(如“离职”“客户名单”“源代码”)、正则表达式(身份证号、银行卡号)和AI语义模型,对聊天内容进行实时扫描,对高风险会话进行截屏留存和告警。
- 上下文关联:将聊天记录与邮件、文件操作、网页访问时间线关联,还原数据流转路径,为泄密调查提供完整证据链。
三、全面监管的技术架构与合规边界
实现全面监管需要构建“终端+网络+服务端”三位一体的审计平台:终端Agent负责采集进程、文件、剪贴板、键盘、屏幕和本地客户端聊天记录;网络探针负责解密还原Web和IM流量;日志分析平台进行集中存储、关联分析和可视化呈现。同时必须设置策略引擎,对不同角色、部门、时间段应用差异化审计策略(如高管豁免、法务盲区)。
全面监管必须严守法律与伦理边界。我国《个人信息保护法》《数据安全法》《劳动合同法》要求:
- 明确告知并获得员工同意(在劳动合同、规章制度中约定);
- 审计范围限于工作相关设备、网络和账号,非工作用途的私人通信不应收集;
- 数据最小化原则,仅采集与安全、效率相关的必要字段,对个人隐私信息(如健康状况、家庭住址)即时脱敏;
- 审计日志严格访问控制,保留期限受限,防止滥用。
四、最佳实践建议
- 制度先行:制定《员工网络与即时通讯使用规范》,明确禁止行为和审计方式,组织培训并签署确认。
- 灰度合规:在欧盟等严格地区,可先匿名化统计、异常预警,再逐步过渡到具名审计;国内则依托民主程序制定规章制度。
- 技管结合:不如仅依赖技术监控,更应通过DLP(数据防泄漏)、CASB(云访问安全代理)和零信任架构从源头限制高风险行为。
- 透明与信任:建立审计结果申诉通道,定期发布审计报告,强调监管目的是保护而非监视。
深度行为审计对网页浏览和聊天软件的监管是一把双刃剑。唯有在合法合规、尊重隐私的前提下,借助可控的技术手段和公开透明的管理机制,才能实现安全、效率与员工权益的平衡,避免滑向过度监控的泥潭。
如若转载,请注明出处:http://www.zxbxhrn.com/product/55.html
更新时间:2026-11-21 17:05:01